بغض النظر عن السياق، يعد الأمان عبر الإنترنت مصدر قلق مهم لأي شركة تعمل على الإنترنت. ويتضاعف هذا الأمر في حالة المتاجر عبر الإنترنت، على وجه الخصوص. يمثل أي متجر عبر الإنترنت قدرًا لا يصدق من المعلومات القيمة التي ترغب الأطراف الثالثة الخبيثة في الحصول عليها. يعد الحفاظ على أمان هذه البيانات الحساسة أمرًا بالغ الأهمية. وتبذل الجهود لتسهيل سبل تحقيق هذا المستوى العالي من الأمن.
في عصرنا الرقمي، يتعين على الشركات اتخاذ خطوات لحماية متاجرها الإلكترونية من اختراقات البيانات. ومع تزايد الهجمات الإلكترونية، يجب أن تمتلك الشركات نظامًا آمنًا لضمان الحفاظ على سرية معلومات العملاء.
سنتناول في هذه المقالة الطرق التي يمكن للشركات من خلالها حماية متاجرها الإلكترونية من اختراقات البيانات . باتخاذ الخطوات اللازمة، يمكنك ضمان سلامة بيانات عملائك وسمعة شركتك.
ما هي مخاطر خرق البيانات؟
إن خطر اختراق البيانات، في حد ذاته، واضحٌ بذاته. فمن خلال اختراق أنظمة الأمان غير الكافية أو تطبيق إجراءات السلامة بشكل خاطئ، يمكن لأطراف ثالثة خبيثة إلحاق ضرر جسيم بالشركات والأفراد الذين قد تحتفظ هذه الشركات ببياناتهم. لذا، من الضروري أن تتخذ الشركات خطوات لضمان أمان متاجرها الإلكترونية بشكل كامل.
بشكل عام، يمكن أن تؤدي خروقات البيانات إلى عواقب خطيرة وبعيدة المدى تشمل الاحتيال المالي وسرقة الهوية، من بين مشاكل أخرى. إذا تم الكشف عن المعلومات الشخصية الحساسة لشخص ما، مثل رقم الضمان الاجتماعي وأرقام بطاقة الائتمان ومعلومات الحساب المصرفي، فقد يكون عرضة لسرقة هويته أو اختراق حساباته.
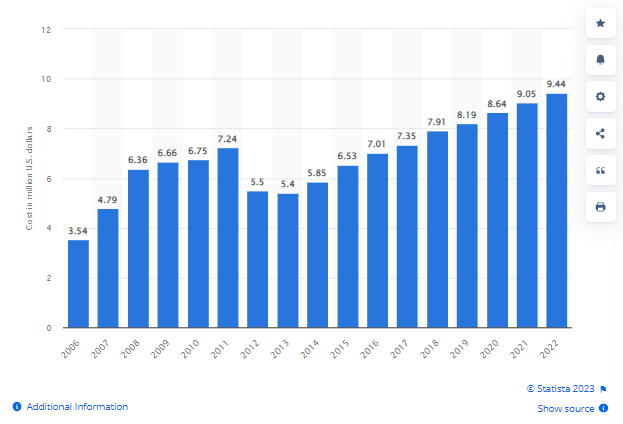
بالإضافة إلى ذلك، يمكن أن تؤدي خروقات البيانات إلى خسائر كبيرة في إيرادات الشركات والمؤسسات. يوضح الرسم البياني أعلاه تكلفة خروقات البيانات سنويًا من عام 2006 إلى عام 2022 في الولايات المتحدة.
يمكن أن تؤدي خروقات البيانات أيضًا إلى مشكلات تمثل فئة مختلفة تمامًا من المشكلات للمستخدمين على مستوى المؤسسات، على وجه التحديد. فقدان الثقة هو اعتبار مهم للغاية في هذا الصدد.
لماذا تعتبر خدمات التسوق عبر الإنترنت هدفًا شائعًا لخرق البيانات؟
تُعدّ المتاجر الإلكترونية هدفًا شائعًا لاختراقات البيانات الكبيرة، نظرًا لاحتوائها غالبًا على كميات هائلة من المعلومات الحساسة، مثل أرقام بطاقات الائتمان ومعلومات الهوية الشخصية التي تُجمع أثناء تفاعلات الدردشة المباشرة أو عند شراء المنتجات من المتجر الإلكتروني. يُظهر الرسم البياني أدناه أنها تحتل المرتبة الثالثة بين أكثر القطاعات استهدافًا بالهجمات الإلكترونية في عام 2022، بعد الخدمات المالية وخدمات البريد الإلكتروني.
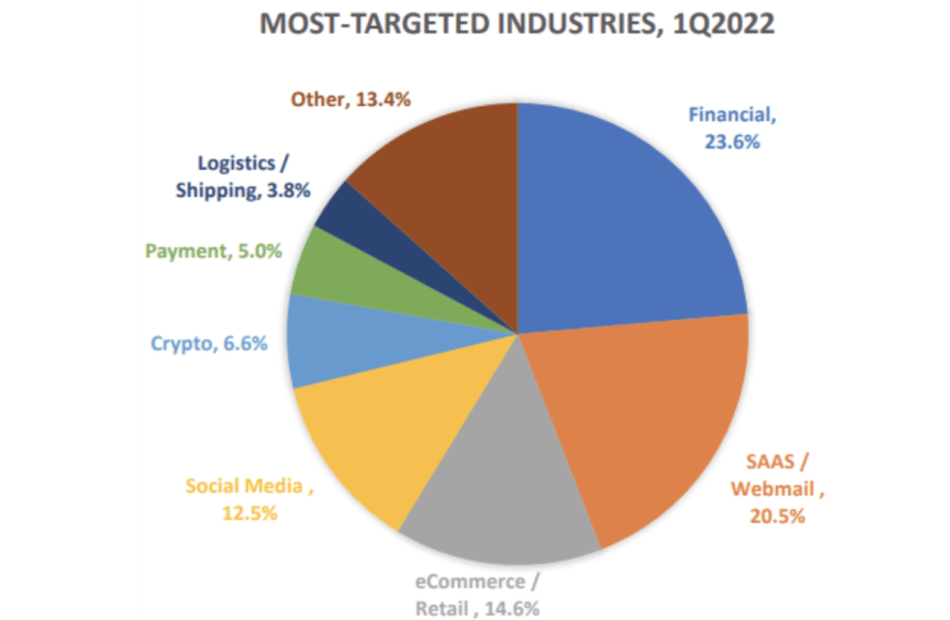
قد يتم تحفيز المتسللين لاستهداف المتاجر عبر الإنترنت من أجل الوصول إلى هذه المعلومات وربما استخدامها لتحقيق مكاسب مالية، كما هو الحال غالبًا مع سرقة الهوية أو رسوم بطاقات الائتمان الاحتيالية.
بالإضافة إلى ذلك، قد يتم استهداف المتاجر عبر الإنترنت لأنها غالبًا ما تكون لديها قاعدة عملاء كبيرة، مما يعني أن اختراق البيانات الناجح قد يؤثر على عدد كبير من الأشخاص. وهذا يمكن أن يجعل المتاجر عبر الإنترنت هدفًا جذابًا بشكل خاص للمتسللين.
قد تستهدف المتاجر الإلكترونية أيضًا نظرًا لضعف إجراءاتها الأمنية مقارنةً بالشركات الكبرى، مما يجعلها أكثر عرضةً للهجمات الإلكترونية. ومن الجدير بالذكر أن هذه إحدى المشكلات التي يهدف المحتوى الموضح في هذه المقالة إلى مساعدة مستخدمي المؤسسات على تجنبها. ببساطة، يمكن دائمًا تعزيز أمان مواقع التجارة الإلكترونية، ولا ينبغي أبدًا الاستهانة بأهمية أمن البيانات بشكل عام.
كيفية حماية البيانات الحساسة المستخدمة في المتاجر عبر الإنترنت
تعتمد حماية بيانات العملاء الحساسة في المتاجر الإلكترونية على مزيج شامل من الإجراءات الاستباقية والتفاعلية. يجب أن تكون الشركات الإلكترونية ومواقع التجارة الإلكترونية التابعة لها قادرة ليس فقط على صدّ الأنشطة الخبيثة، بل أيضاً على توفير آلية لأصحابها لتقييم أولويات تطبيقات أمن التجارة الإلكترونية عند الضرورة.
وبطبيعة الحال، يمكن أن يتخذ هذا "الدفع" أشكالا عديدة. تشمل الأمثلة القرصنة والتصيد الاحتيالي والبريد العشوائي، والتي يمكن أن يكون لها عواقب وخيمة على كل من المتجر وعملائه. قد يحاول المتسللون الوصول إلى معلومات العملاء الحساسة، مثل أرقام وعناوين بطاقات الائتمان، أو قد يحاولون تعطيل عمليات المتجر. قد تخدع عمليات التصيد الاحتيالي العملاء للتخلي عن معلوماتهم الشخصية، ويمكن أن يؤدي إرسال البريد العشوائي إلى إغراق موقع الويب الخاص بالمتجر بمحتوى غير مرغوب فيه.
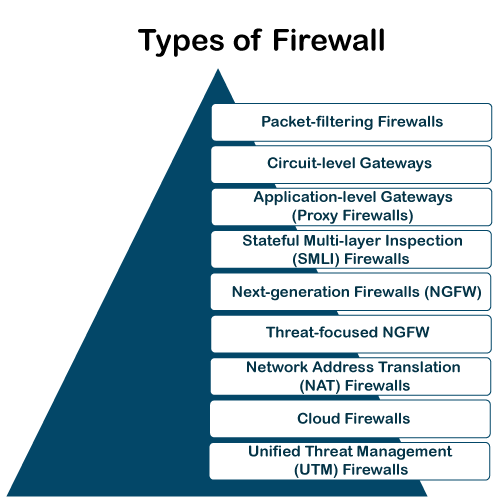
للحماية من هذه الأشكال وغيرها من الأنشطة الضارة، يجب على المتاجر عبر الإنترنت تنفيذ تدابير أمنية مثل جدران الحماية (راجع قائمة الأنواع المختلفة أعلاه)، والخوادم الآمنة، وكلمات المرور القوية، ويجب أيضًا تثقيف عملائها حول كيفية حماية أنفسهم من هذه الأنشطة الضارة. الحيل. ومع ذلك، يبدأ كل هذا بإلقاء نظرة أكثر عمومية على كيفية عمل الأعمال التجارية عبر الإنترنت في المقام الأول.
#1: التدقيق والتقييم الأمني
في هذا السياق، يعد التدقيق الأمني بمثابة تقييم للوضع الأمني للمتجر عبر الإنترنت، ويمكن أن يساعد في تحديد نقاط الضعف ونقاط الضعف المحتملة التي يمكن استغلالها من قبل المهاجمين. أثناء التدقيق الأمني، سيقوم فريق من الخبراء بمراجعة أنظمة وعمليات المتجر، بحثًا عن أي نقاط ضعف أو ثغرات يمكن استغلالها. ويمكنهم أيضًا اختبار دفاعات المتجر ضد الهجمات المحاكاة لمعرفة مدى صمودها.
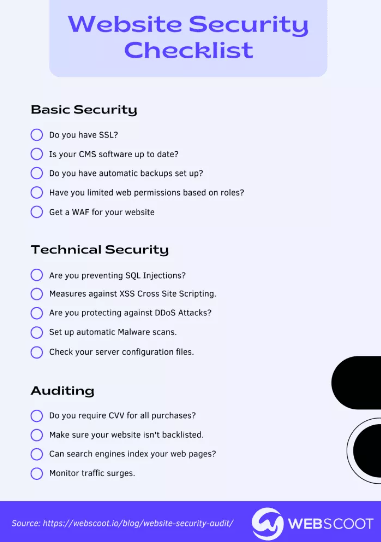
تُقدم عمليات التدقيق الأمني للمتاجر الإلكترونية فوائد عديدة. فهي تُساعد، على سبيل المثال، في تحديد أي ثغرات أمنية ومعالجتها قبل استغلالها من قِبل المهاجمين. وهذا بدوره يُقلل من مخاطر اختراق البيانات وغيرها من الحوادث الأمنية، التي قد تُؤدي إلى عواقب وخيمة على المتجر وعملائه. إضافةً إلى ذلك، تُساعد عمليات التدقيق الأمني المتاجر على الامتثال للوائح ومعايير الصناعة، مثل معيار أمان بيانات صناعة بطاقات الدفع (PCI DSS)، الذي يُلزم التجار بالحفاظ على بيئة آمنة لمعالجة معلومات بطاقات الائتمان ونقلها وتخزينها.
ومن المؤكد أيضًا أنه من المفيد أن تساعد عمليات التدقيق الأمني في بناء الثقة مع العملاء من خلال إظهار أن المتجر يأخذ الأمان على محمل الجد ويتحرك بشكل استباقي في حماية معلوماتهم الشخصية والمالية. يعد أمان التجارة الإلكترونية أمرًا مهمًا، ولكن المتجر عبر الإنترنت يحتاج بالتأكيد إلى أن يبدو جديرًا بالثقة في أعين جمهوره. ومن الأخبار الجيدة إذن أن إجراء عمليات التدقيق والتقييمات الأمنية يساعد في هذا الصدد أيضًا.
#2: تنفيذ السحابة وأمن البيانات
تختلف تفاصيل تأمين متاجر التجارة الإلكترونية اختلافًا كبيرًا. توفر حلول أمن التجارة الإلكترونية عددًا هائلاً من الأنظمة والميزات المصممة خصيصًا لحماية متجرك الإلكتروني، ولتمكينك من بيع المنتجات عبر الإنترنت دون القلق بشأن تسريب بيانات بطاقات الائتمان، على سبيل المثال. كما يمكن لأدوات أمن الحوسبة السحابية أن تساعد في مراقبة بنية متجرك الإلكتروني، واكتشاف الثغرات الأمنية، ومنع الوصول غير المصرح به إلى بيانات العملاء الحساسة.
يُعدّ الاستثمار في شهادة SSL مناسبة أحد أهمّ أساسيات تأمين أيّ نظام إلكتروني، سواءً كان مدونة أو متجرًا إلكترونيًا متكاملًا. اشترِ حلول شهادات SSL لتحقيق مستوى أساسي من أمان التجارة الإلكترونية منذ البداية. لكنّ القدرة على الحفاظ على متجر إلكتروني آمن لا تتوقف عند هذا الحد. إذا كان متجرك الإلكتروني يعتمد على الحوسبة السحابية، فإنّ أدوات إدارة الوضع الأمني تُعدّ منقذة لاكتشاف الثغرات الأمنية، وإصلاح الأخطاء في الإعدادات، وضمان سلامة بيانات العملاء.
بمجرد إجراء تدقيق شامل لأعمال التجارة الإلكترونية الخاصة بك، فقد حان الوقت لتقديم التفاصيل:
- تأكد من أن موفري خدمة استضافة الويب لديك جديرون بالثقة وآمنون
- استخدم أنفاق الدفع المشفرة لمعالجة الدفع
- إجراء فحوصات SQL منتظمة
- حافظ على تحديث خادم الويب الخاص بك وتصحيحه بالكامل
- قم بعمل نسخ احتياطية بشكل منتظم
- تنفيذ جدار حماية لتطبيق موقع الويب – WAF
- مراقبة ترقيات موقع التجارة الإلكترونية بعناية (المكونات الإضافية والتطبيقات الصغيرة وما إلى ذلك)
ستساعدك هذه القائمة المختصرة على تشغيل منصة تجارة إلكترونية آمنة لفترات طويلة من الوقت من خلال ضمان تشفير البيانات والاتصال الآمن في جميع المجالات.
#3: تدريب الموظفين
إن التنفيذ المحدد لأمن التجارة الإلكترونية يكون جيدًا بقدر جودة الأشخاص الذين يستخدمونه. لا تعد البرامج الضارة هي الطريقة الوحيدة للمتسللين ومن في حكمهم للوصول إلى بيانات العملاء، وتعتمد صيانة النظام الأساسي الآمن ومتجر التجارة الإلكترونية الموثوق به على مشغلين مدربين ومطلعين.
من البديهي إذن أن التدريب الأمني ضروري للمتاجر الإلكترونية، فهو يضمن إلمام جميع الموظفين بالبروتوكولات والإجراءات الأمنية اللازمة. كما يُسهم في ضمان معرفة الموظفين بأحدث التقنيات الأمنية وأفضل الممارسات، مثل استخدام الشبكات الافتراضية الخاصة (VPN) أو برامج مكافحة الفيروسات على الأنظمة لحماية بيانات العملاء. وهذا أمر بالغ الأهمية للشركات التي تتعامل مع بيانات حساسة للعملاء، كأرقام بطاقات الائتمان والعناوين وبيانات تسجيل الدخول. ومن خلال التدريب المناسب للموظفين، تضمن المتاجر الإلكترونية الحفاظ على بيانات العملاء آمنة ومحمية.
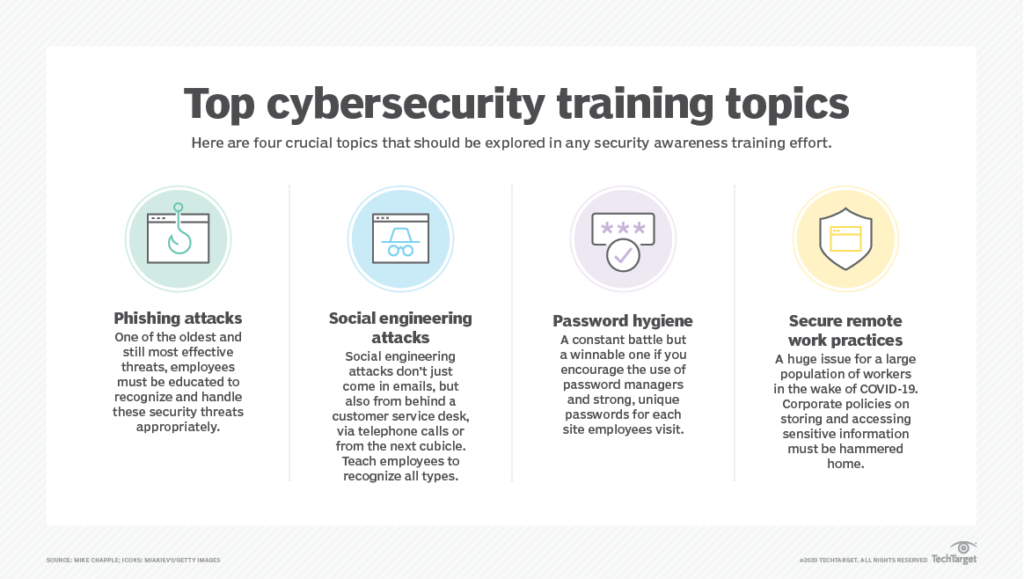
بالإضافة إلى ذلك، يُسهم تدريب الموظفين في ترسيخ ثقافة أمنية داخل الشركة. وهذا بدوره يضمن اتخاذ جميع الموظفين الخطوات اللازمة لحماية بيانات العملاء، ويمنع الجهات الخبيثة من الوصول إلى أنظمة المتجر. ومن خلال توفير تدريب دوري حول أهمية أمن البيانات، تستطيع المتاجر الإلكترونية ضمان الحفاظ على بيانات العملاء آمنة ومحمية دائمًا.
رقم 4: البقاء على اطلاع دائم بأحدث الاتجاهات الأمنية والتهديدات ذات الصلة
إنه بيان بسيط لحقيقة أنه مع تقدم أمن التجارة الإلكترونية، تتقدم أيضًا التهديدات المرتبطة به. من الأهمية بمكان أن تظل المتاجر عبر الإنترنت على اطلاع بأحدث اتجاهات الأمان من أجل حماية بيانات عملائها. يتضمن ذلك البقاء على اطلاع بالتطورات الجديدة في بروتوكولات التشفير والحماية من البرامج الضارة وسياسات التحكم في الوصول.
بالإضافة إلى ذلك، يجب على أصحاب المتاجر عبر الإنترنت أن يظلوا على اطلاع جيد بأحدث أفضل الممارسات الأمنية، مثل إنشاء كلمات مرور قوية واستخدام المصادقة الثنائية. من خلال البقاء على اطلاع بأحدث الاتجاهات الأمنية، يمكن للمتاجر عبر الإنترنت أن تظل في صدارة منحنى الأمان الذي يضرب به المثل، مما قد يساعد بدوره في تهدئة أي تهديدات مستقبلية في المقام الأول.
الملاحظات النهائية: لا يوجد نظام أمني غير قابل للاختراق تمامًا
يعد أمان المتجر عبر الإنترنت ذا أهمية قصوى، ويمكن أن تكون العواقب المحتملة لخرق البيانات خطيرة. لذلك من الضروري أن تتخذ الشركات عبر الإنترنت الخطوات اللازمة لحماية متاجرها من الهجمات الضارة. يتضمن ذلك إجراء عمليات التدقيق والتقييمات الأمنية، وتنفيذ تدابير أمان السحابة والبيانات، وتزويد الموظفين بالتدريب على بروتوكولات الأمان، والبقاء على اطلاع دائم بتطوير الاتجاهات والتهديدات الأمنية.
من خلال اتخاذ الخطوات اللازمة لحماية متجرك الإلكتروني من خروقات البيانات، يمكنك المساعدة في ضمان سلامة بيانات عميلك وسمعة عملك.
ومع ذلك، يجدر بنا أن نتذكر أن الحالات الطارئة هي توصية شائعة لسبب وجيه. على الرغم من شمولية وموثوقية تطبيق أمان موقع التجارة الإلكترونية، إلا أن هناك دائمًا احتمال اختراق طرف ثالث ضار مُجهز جيدًا وذو دوافع جيدة. يجب أن يكون أصحاب أعمال التجارة الإلكترونية مستعدين لأي احتمال، لأنه لا يوجد أي إعداد كافٍ يؤتي ثماره تمامًا كما هو الحال في سياق موقع التجارة الإلكترونية.
نبذة عن الكاتب: بول باكا خبير في الأمن السيبراني، متخصص في حلول البنية التحتية للمفاتيح العامة (PKI) وأمن المواقع الإلكترونية. يقضي معظم وقته أمام حاسوبه، محاولًا اختراق مواقع إلكترونية أو واجهات برمجة تطبيقات (API) لعملائه، ويكتب عن ذلك لتحسين أمن الآخرين. وهو مؤلف كتب منشورة حول حلول البنية التحتية للمفاتيح العامة وشهادات SSL/TLS، ويعمل كرجل إطفاء في فرقته المحلية، كما أنه متزلج شغوف على الجليد في فصل الشتاء.